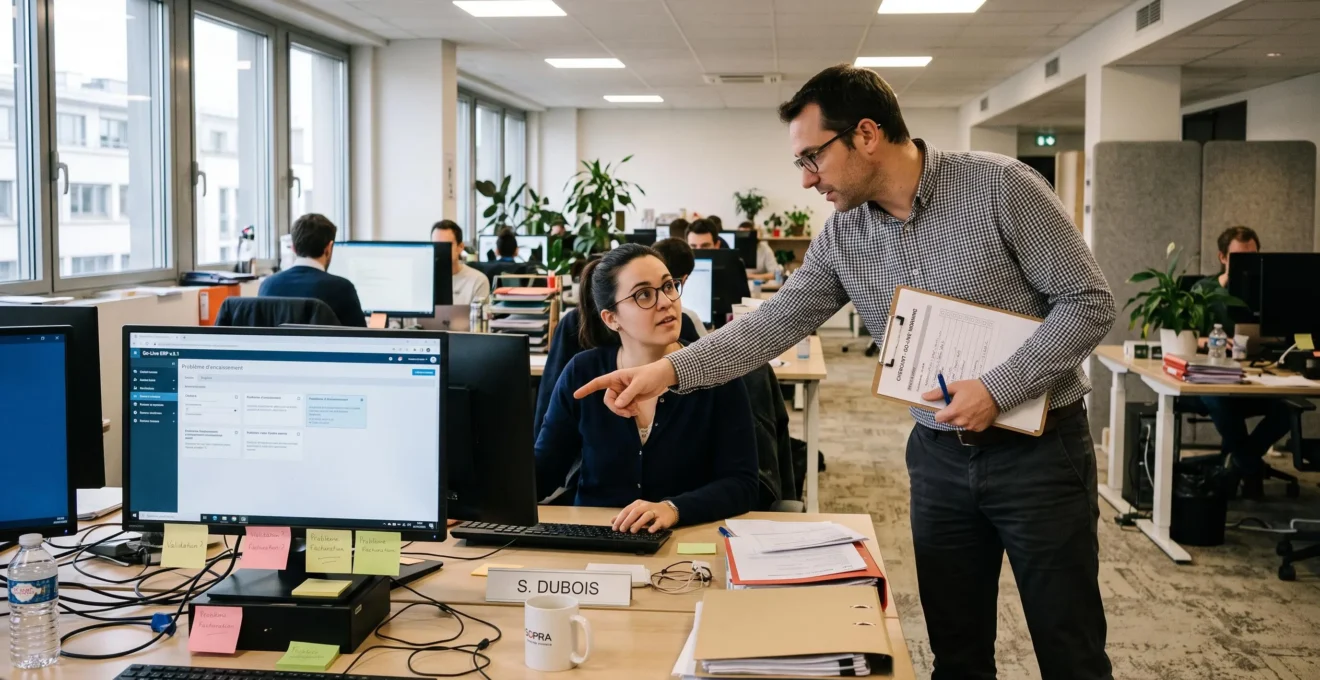
Installer un nouveau système de gestion dans une PME ne consiste pas seulement à rendre un logiciel accessible aux salariés. Le véritable enjeu est de maintenir les commandes, la facturation, les échanges entre services et les autres opérations essentielles pendant que l’entreprise adopte de nouveaux processus de travail.
Pour réussir cette transition, le chef de projet doit préparer une recette fonctionnelle représentative de l’activité, choisir une stratégie de migration adaptée, sécuriser les accès et organiser une assistance renforcée au lancement. Chaque décision doit tenir compte des contraintes de production, des données existantes et de la capacité des équipes à absorber le changement.
La continuité d’activité ne signifie pas qu’aucune difficulté ne surviendra. Elle suppose que les perturbations possibles soient identifiées, que leurs conséquences soient limitées et que des solutions de repli aient été prévues. Une plateforme ne peut être considérée comme opérationnelle que lorsque les utilisateurs parviennent à exécuter leurs tâches essentielles avec des résultats fiables et vérifiables.
Les conditions d’un déploiement de logiciel de gestion maîtrisé
- Tester des processus métier complets avec des utilisateurs représentatifs avant d’autoriser l’ouverture en production.
- Choisir un hébergement et une méthode de migration compatibles avec les contraintes de sécurité, de disponibilité et de continuité de la PME.
- Encadrer les permissions, les incidents et l’adoption du nouvel outil à l’aide de responsables identifiés et d’indicateurs vérifiables.
- Pourquoi une plateforme correctement installée peut-elle échouer en production ?
- Comment préparer une recette fonctionnelle avant l’ouverture du logiciel aux salariés ?
- Installation locale ou hébergement cloud pour un système de gestion interne ?
- Les erreurs d’attribution des permissions avant l’ouverture d’une plateforme
- Comment traiter les incidents utilisateurs durant la première semaine de déploiement ?
- Migration parallèle ou bascule par lots pour remplacer un logiciel de gestion ?
- Comment évaluer l’appropriation des outils numériques après trois mois ?
- Comment conduire une transformation digitale sans perturber l’activité quotidienne ?
Pourquoi une plateforme correctement installée peut-elle échouer en production ?
Une plateforme peut fonctionner parfaitement sur le plan technique et échouer dans son utilisation quotidienne si elle ne couvre pas correctement les processus réels de l’entreprise. Des données différentes, des intégrations incomplètes ou des habitudes de travail non anticipées peuvent rendre le logiciel difficile à exploiter malgré une installation et des tests techniques réussis.
La réussite technique confirme que l’application démarre, que les services répondent et que les fonctionnalités testées produisent les résultats attendus. La réussite opérationnelle exige davantage : les salariés doivent pouvoir accomplir leurs tâches habituelles, transmettre les informations aux autres services et traiter les exceptions sans recourir systématiquement à des solutions extérieures.
Cette distinction explique pourquoi la validation d’un cahier des charges ne suffit pas toujours. Un logiciel peut respecter les fonctionnalités demandées tout en imposant des étapes supplémentaires pour traiter une commande urgente, corriger une facture ou retrouver un dossier ancien.
L’écart entre l’environnement de test et la production constitue un autre facteur déterminant. Les jeux de données utilisés pendant les essais sont parfois moins volumineux, plus homogènes et mieux structurés que les informations réellement détenues par l’entreprise.
Avant la bascule, une grille de vérification doit notamment comparer :
- La volumétrie et la qualité des données de test avec celles des dossiers de production.
- Le traitement des exceptions métier : avoirs, commandes partielles, dossiers incomplets ou modifications tardives.
- Le fonctionnement des connexions avec les logiciels de comptabilité, de paie ou de gestion commerciale.
- Les performances observées lorsque plusieurs utilisateurs exécutent simultanément leurs opérations habituelles.
- La cohérence des résultats entre les modules qui échangent des informations.
Le facteur humain intervient également. Lorsque les nouvelles procédures ne correspondent pas aux besoins des équipes, des salariés peuvent conserver leurs tableurs, multiplier les échanges par courriel ou continuer à saisir les mêmes données dans deux applications. Le système central perd alors sa fonction de référence commune.
Un test de vérité terrain permet de révéler ces difficultés. Il consiste à demander à deux ou trois salariés qui n’ont pas participé au projet d’effectuer une tâche complète, par exemple enregistrer une commande, vérifier les informations client puis préparer sa facturation. Le chef de projet observe les blocages, les explications nécessaires et les étapes contournées, sans guider immédiatement les participants.
Ce test ne remplace pas une recette complète. Il apporte toutefois un regard extérieur capable de détecter des difficultés devenues invisibles pour les personnes qui ont configuré le logiciel.
Une fois les parcours critiques confrontés aux usages réels, ces observations doivent être transformées en scénarios de recette formalisés. C’est cette validation métier qui permet d’autoriser une ouverture sur des bases vérifiables.
Comment préparer une recette fonctionnelle avant l’ouverture du logiciel aux salariés ?
La recette fonctionnelle doit vérifier que les salariés peuvent réaliser leurs processus métier complets, et pas seulement utiliser séparément les fonctionnalités du logiciel. Pour la préparer, le chef de projet recense les opérations critiques, construit des scénarios représentatifs, mobilise des référents métier et définit des critères objectifs permettant de décider si la plateforme peut être ouverte.
Le point de départ est le travail réellement effectué dans l’entreprise. Plutôt que de tester successivement les menus du logiciel, chaque scénario doit reproduire une activité identifiable : enregistrer une commande client, appliquer une remise autorisée, transmettre les données à la facturation puis vérifier leur restitution dans le système comptable.
Chaque processus doit être documenté avec ses données d’entrée, ses étapes, son résultat attendu et un responsable métier capable de confirmer que ce résultat est exploitable. Les cas particuliers doivent être intégrés dès cette préparation, car ils révèlent souvent des écarts que les parcours standards ne permettent pas d’observer.
Trois niveaux de tests complémentaires structurent cette vérification :
- Les tests de conformité fonctionnelle : vérifier qu’une fonction réalise ce qui était spécifié, notamment les calculs, validations et contrôles de saisie.
- Les tests de bout en bout : suivre une opération complète à travers les différents modules, services et éventuelles applications connectées.
- Les tests sur données réelles migrées : contrôler, dans un environnement sécurisé, la restitution d’un échantillon représentatif de dossiers historiques et leurs relations avec les nouvelles données.
Ces tests doivent être exécutés par un groupe pilote représentatif des équipes concernées. Un salarié qui utilise quotidiennement les fonctions commerciales ne rencontre pas nécessairement les mêmes difficultés qu’un gestionnaire chargé de la comptabilité ou des ressources humaines.
La recette doit déboucher sur une décision formelle de mise en production, souvent appelée go/no-go. Les anomalies sont consignées dans un registre précisant leur gravité, leur impact métier, leur responsable et leur état de résolution.
Une anomalie bloquante empêche une opération indispensable sans solution de contournement acceptable. Une anomalie non bloquante peut éventuellement être tolérée si son impact est connu, qu’une mesure provisoire est validée et qu’une correction est planifiée. Ces règles doivent être fixées avant la décision finale, avec un décideur unique désigné pour arbitrer.
Checklist de validation avant l’ouverture du logiciel
- Recenser les processus métier indispensables et les responsables associés. Livrable : une matrice des processus critiques validée par les services concernés.
- Rédiger les scénarios de test avec leurs résultats attendus. Livrable : un cahier de recette comprenant les cas standards et les principales exceptions.
- Faire exécuter les parcours par les utilisateurs pilotes. Livrable : des fiches d’exécution indiquant les résultats obtenus et les écarts constatés.
- Qualifier les anomalies et confirmer les corrections. Livrable : un registre actualisé avec criticité, responsable et statut de chaque incident.
- Statuer sur l’ouverture et les éventuelles réserves. Livrable : un procès-verbal de go/no-go signé ou validé par le responsable désigné.
La recette valide les parcours et les résultats attendus, mais elle ne règle pas à elle seule les questions d’infrastructure. Le choix de l’hébergement doit ensuite garantir que ces mêmes parcours resteront disponibles et sécurisés dans les conditions réelles d’exploitation.
Installation locale ou hébergement cloud pour un système de gestion interne ?
Le choix entre installation locale et hébergement cloud dépend de la sensibilité des données, des ressources informatiques de la PME, du coût global et des exigences de disponibilité. Une installation locale donne davantage de maîtrise directe sur l’infrastructure, tandis que le cloud délègue une partie de son exploitation. Dans les deux cas, la sécurité, la sauvegarde et la réversibilité doivent être vérifiées.
Une PME disposant d’une équipe informatique capable de maintenir des serveurs peut envisager un hébergement local. Une organisation sans personnel technique dédié peut privilégier un service cloud, à condition de comprendre précisément les prestations assurées par son fournisseur et celles qui restent à sa charge.
Le budget ne se limite pas au prix d’achat ou à l’abonnement. Il comprend également la maintenance, les mises à jour, le support, les sauvegardes, la formation et les opérations nécessaires en cas d’incident ou de changement de prestataire.
La comparaison doit être réalisée à partir des besoins réels de la PME :
| Critère | Installation locale | Hébergement cloud |
|---|---|---|
| Sensibilité des données | Contrôle direct de l’infrastructure, avec des protections à administrer en interne. | Vérification des garanties de sécurité, de localisation et des responsabilités du prestataire. |
| Compétences informatiques | Maintenance du matériel, des systèmes et des sauvegardes à organiser. | Maintenance technique partiellement déléguée, mais configuration et contrôle du service toujours nécessaires. |
| Structure des coûts | Investissement matériel et charges d’exploitation associées. | Abonnements ou dépenses récurrentes, avec conditions contractuelles à examiner. |
| Disponibilité et reprise | Continuité dépendante de l’architecture interne et des procédures de restauration. | Continuité liée aux garanties contractuelles, à la connectivité et aux dispositifs du fournisseur. |
| Réversibilité | Extraction et transfert des données à préparer avec l’éditeur ou l’intégrateur. | Formats d’export, accès aux données et assistance à la sortie à contractualiser. |
Pour les traitements de données personnelles, le RGPD impose notamment des mesures de sécurité adaptées aux risques. Il n’impose pas, de manière générale, que toutes les données personnelles soient hébergées en France. En revanche, la localisation réelle des données, les transferts éventuels hors de l’Espace économique européen et les exigences sectorielles applicables doivent être examinés.
Les recommandations de la CNIL sur la sécurité du cloud rappellent l’importance de l’analyse des risques, du partage contractuel des responsabilités, de la gestion des accès et de l’intégration des services cloud aux dispositifs de continuité et de reprise d’activité.
Une installation locale implique de tester les restaurations et de prévoir les conséquences d’une panne matérielle. Le cloud ne fait pas disparaître ces questions : il faut déterminer les conditions de restauration, les engagements de disponibilité, les modalités d’authentification et les responsabilités respectives de l’entreprise et du prestataire.
La réversibilité des données constitue un critère contractuel majeur. Un logiciel peut répondre aux besoins actuels tout en créant une dépendance difficile à lever si les données ne peuvent pas être récupérées dans un format exploitable.
Le référentiel SecNumCloud de l’ANSSI, dans sa version 3.2, prévoit des exigences de réversibilité pour les prestataires entrant dans son périmètre de qualification. Il mentionne notamment la récupération des données au moyen de formats ou d’interfaces documentés et exploitables. Ces exigences propres au référentiel ne constituent pas une obligation générale applicable à tous les fournisseurs cloud.
Avant de signer, la PME a donc intérêt à demander un exemple d’export, à vérifier son exploitation dans un autre environnement et à formaliser les conditions de récupération des données, quelle que soit l’architecture retenue.
Une fois l’hébergement choisi, la maîtrise des accès devient prioritaire. Un environnement disponible et correctement sauvegardé reste exposé si les permissions attribuées aux utilisateurs ne correspondent pas à leurs responsabilités effectives.
Les erreurs d’attribution des permissions avant l’ouverture d’une plateforme
Les erreurs de permissions les plus fréquentes lors d’un déploiement proviennent de profils trop larges, d’accès administrateur attribués par commodité et de comptes conservés après un changement de fonction. Pour limiter ces risques, chaque habilitation doit correspondre à une tâche justifiée, être validée par un responsable et pouvoir être retirée rapidement lorsqu’elle n’est plus nécessaire.
Calquer les droits du logiciel sur l’organigramme ne suffit pas. Deux personnes appartenant au même service peuvent exercer des missions différentes. Un collaborateur chargé de consulter les factures ne doit pas nécessairement pouvoir modifier les coordonnées bancaires d’un fournisseur ou valider un paiement.
La méthode la plus robuste consiste à construire une matrice d’habilitation par opération. Pour chaque profil, le chef de projet distingue les droits de consultation, de création, de modification, de validation et d’administration. Le responsable métier vérifie ensuite que chaque droit correspond à une responsabilité réellement exercée.
Le principe de moindre privilège consiste à attribuer uniquement les accès nécessaires. Il évite de créer des profils administrateurs généralisés pour accélérer le lancement, puis de découvrir que leur retrait devient difficile parce que les utilisateurs ont pris l’habitude d’effectuer des opérations hors de leur périmètre.
Les comptes disposant de privilèges élevés méritent des précautions particulières. Il faut notamment :
- Limiter les comptes d’administration aux personnes qui en ont effectivement besoin.
- Attribuer des comptes individuels permettant d’identifier les actions réalisées.
- Séparer, lorsque le système le permet, les usages courants et les opérations d’administration.
- Protéger les accès sensibles par des mécanismes d’authentification appropriés.
- Prévoir la révocation rapide des permissions lors d’un départ ou d’un changement de poste.
Le guide pratique de la CNIL sur la sécurité des données personnelles recommande de définir des profils d’habilitation, de faire valider les demandes d’accès, de supprimer les permissions devenues inutiles et d’effectuer une revue régulière des droits, au moins annuelle.
Au moins une fois par an
Fréquence minimale recommandée par la CNIL pour la revue des habilitations. Des contrôles supplémentaires peuvent être nécessaires selon les risques, les mouvements de personnel et la sensibilité des accès.
CNIL — Guide pratique sur la sécurité des données personnelles.
Pour un nouveau logiciel, une première revue après l’ouverture permet de repérer les écarts apparus pendant le lancement. Les contrôles périodiques suivants doivent rapprocher la liste des comptes actifs des effectifs réels, des postes occupés et des autorisations validées.
Les droits temporaires accordés pendant l’installation doivent également posséder une date de réexamen. Sans cette précaution, une permission provisoire risque de devenir permanente alors que sa justification initiale a disparu.
Même avec des accès correctement configurés, le démarrage peut révéler des difficultés d’utilisation ou des erreurs de paramétrage. Leur résolution exige un dispositif de support conçu pour la période de transition.
Comment traiter les incidents utilisateurs durant la première semaine de déploiement ?
La première semaine de déploiement doit bénéficier d’un support renforcé, distinct de l’assistance habituelle. Le chef de projet organise un canal unique de signalement, une escalade entre référents internes, équipe projet et éditeur, ainsi qu’un suivi quotidien des incidents bloquants. Chaque problème doit être qualifié rapidement pour déterminer s’il relève du logiciel, de son paramétrage ou de l’accompagnement utilisateur.
Un circuit de support à trois niveaux permet de répartir les responsabilités. Le référent de proximité traite les questions d’utilisation et les difficultés simples. L’équipe projet examine les anomalies de configuration, de données ou d’intégration. L’éditeur ou l’intégrateur intervient lorsque le problème nécessite une correction ou une expertise technique dépassant les capacités internes.
Les horaires d’assistance doivent correspondre aux périodes où les processus critiques sont exécutés. Une PME qui facture principalement en fin de journée doit notamment pouvoir obtenir une réponse pendant cette plage d’activité, et pas seulement aux heures habituelles de réunion de l’équipe projet.
Le canal unique de remontée évite la dispersion des incidents entre courriels personnels, conversations informelles et appels directs aux techniciens. Chaque signalement doit comporter le service concerné, l’opération réalisée, le comportement observé, l’impact sur l’activité et son degré d’urgence.
Une distinction essentielle doit être faite entre trois catégories de difficultés. Une anomalie technique signifie que le système ne produit pas le comportement prévu. Une erreur de paramétrage résulte d’une configuration inadaptée. Une difficulté d’appropriation apparaît lorsque le logiciel fonctionne, mais que l’utilisateur ne sait pas comment accomplir son opération.
Par exemple, une commande qui ne peut pas être enregistrée à cause d’un défaut applicatif relève du traitement technique. Si son enregistrement est interdit par une règle de validation incorrecte, le paramétrage doit être examiné. Si l’utilisateur ignore simplement une étape nécessaire, un accompagnement ciblé est plus approprié qu’une modification du logiciel.
Le journal quotidien doit permettre de suivre l’évolution des incidents, en particulier le nombre de blocants non résolus par service. Il est utile d’y ajouter leur ancienneté, les opérations empêchées et les solutions transitoires autorisées. La direction peut ainsi prendre ses décisions sur la base de conséquences opérationnelles identifiées.
Les délais de première réponse doivent être annoncés aux salariés et adaptés à la criticité. Le temps nécessaire à la correction peut être différent du délai de prise en charge : il faut éviter de promettre une résolution immédiate lorsque l’analyse ou l’intervention de l’éditeur reste nécessaire.
Si un processus indispensable reste interrompu, une mesure dégradée peut être activée. La réutilisation temporaire de l’ancien logiciel n’est acceptable que si son périmètre, sa durée, les règles de saisie et la réconciliation ultérieure des données ont été définis. À défaut, le contournement risque de créer deux versions contradictoires des mêmes informations.
Les incidents observés pendant cette première semaine peuvent également révéler un choix de migration insuffisamment adapté. La stratégie de bascule doit donc intégrer dès sa conception les possibilités de correction, de coexistence et de retour à un fonctionnement maîtrisé.
Migration parallèle ou bascule par lots pour remplacer un logiciel de gestion ?
La migration parallèle convient lorsqu’une PME peut faire fonctionner temporairement deux systèmes et comparer leurs résultats, tandis que la bascule par lots permet de transférer progressivement des périmètres d’activité. Le choix dépend de la charge de double saisie acceptable, du volume de données, des dépendances entre services et de la capacité à détecter puis corriger les écarts pendant la transition.
Dans une migration parallèle, l’ancien et le nouveau logiciel coexistent pendant une période limitée. Cette approche peut faciliter la vérification des résultats, mais elle introduit un risque important : les informations peuvent diverger si les règles de mise à jour et les responsabilités ne sont pas parfaitement définies.
La double saisie doit donc rester encadrée. Il faut préciser quelles opérations sont saisies dans chaque application, quel système fait autorité en cas de divergence et comment les écarts seront détectés puis corrigés.
La migration par lots repose sur une logique différente. L’entreprise transfère successivement des périmètres, par exemple certains services, des catégories de documents ou des périodes de traitement. Chaque lot doit remplir des critères de validation avant d’autoriser le suivant.
Une migration progressive ne supprime toutefois pas les dépendances entre les équipes. Si les ventes utilisent le nouveau logiciel tandis que la comptabilité conserve l’ancien, les deux systèmes doivent échanger des informations cohérentes ou faire l’objet de procédures de rapprochement rigoureuses.
Les deux stratégies présentent des compromis distincts :
| Critère | Migration parallèle | Bascule par lots |
|---|---|---|
| Organisation de la transition | Deux systèmes fonctionnent temporairement sur un périmètre comparable. | Les périmètres sont transférés progressivement vers la nouvelle plateforme. |
| Charge de travail | Risque de double saisie et de rapprochements répétés. | Coordination entre les périmètres déjà migrés et ceux restant sur l’ancien outil. |
| Contrôle des données | Comparaison possible des résultats entre les deux systèmes. | Validation de chaque lot et surveillance des échanges entre périmètres. |
| Risque principal | Divergence durable entre deux bases maintenues simultanément. | Incohérences aux frontières des lots et prolongation de la transition. |
| Condition de sortie | Fin de coexistence après rapprochement et validation des opérations. | Passage au lot suivant après vérification des critères prévus. |
Le contrôle des données historiques est particulièrement important lorsque les dossiers migrés contiennent des liens entre clients, commandes, factures et écritures comptables. Des totaux corrects ne garantissent pas à eux seuls que toutes les relations entre ces informations ont été préservées.
Pour une migration parallèle, le plan doit fixer une durée maximale de coexistence et désigner le système faisant foi pour chaque opération. Les écarts identifiés doivent être documentés jusqu’à leur résolution, avec une attention particulière aux rapprochements comptables et commerciaux.
Pour une bascule par lots, le chef de projet doit vérifier que les lots sont réellement autonomes ou que leurs interdépendances sont maîtrisées. Le passage au lot suivant repose sur des résultats mesurables : processus validés, données rapprochées, incidents bloquants levés et référents prêts à accompagner les utilisateurs.
Le risque d’une migration hybride subie apparaît lorsqu’une bascule progressive s’éternise sans critères de sortie. L’entreprise supporte alors les coûts et les difficultés d’une coexistence prolongée, sans disposer des contrôles prévus pour une véritable migration parallèle.
Une migration techniquement achevée ne prouve cependant pas que les équipes utilisent correctement la nouvelle plateforme. Cette question doit être évaluée après une période suffisamment représentative de fonctionnement quotidien.
Comment évaluer l’appropriation des outils numériques après trois mois ?
Après trois mois d’utilisation, l’appropriation d’un outil numérique doit être évaluée à partir des processus réellement réalisés dans la plateforme, et non du seul nombre de connexions. Le chef de projet examine les usages par service, les tâches encore effectuées hors outil et les difficultés persistantes, puis transforme ces constats en actions de formation, de paramétrage ou d’organisation.
Le taux de connexion indique qu’un salarié accède au logiciel. Il ne démontre pas qu’il réalise correctement son travail ni que les données produites sont devenues la référence pour les autres équipes.
Pour obtenir une vision plus fiable, il faut comparer les activités qui devraient être exécutées dans le nouveau système avec celles effectivement traitées. Les indicateurs peuvent porter sur la proportion des commandes enregistrées dans l’outil, l’utilisation des fonctions prévues par chaque service ou le maintien de fichiers de suivi parallèles.
Ces mesures doivent être contextualisées. Certaines fonctions avancées sont réservées à des utilisateurs particuliers : une faible utilisation globale ne constitue donc pas automatiquement un défaut d’adoption. L’indicateur pertinent est l’utilisation attendue par les personnes qui ont effectivement besoin de la fonction.
Il convient également de distinguer deux dimensions :
- L’appropriation individuelle : chaque salarié sait effectuer les opérations relevant de son poste avec un niveau d’autonomie adapté.
- L’appropriation collective : les circuits de validation, les échanges d’informations et les responsabilités de l’organisation ont réellement évolué autour du nouveau système.
Cette distinction permet d’identifier les situations où les utilisateurs maîtrisent le logiciel tout en conservant les anciennes procédures. Un service peut enregistrer ses opérations dans la nouvelle plateforme, puis continuer à faire valider les mêmes informations dans un tableau partagé extérieur au système.
Une revue à trois mois peut prendre la forme d’entretiens courts avec les représentants de chaque service. Les questions doivent porter sur les opérations quotidiennes, les manipulations inutiles, les informations difficiles à retrouver et les contournements devenus habituels.
Chaque friction doit ensuite être qualifiée. Une difficulté de compréhension appelle une formation ciblée. Un processus rendu inutilement complexe par la configuration nécessite un ajustement. Une fonction absente doit faire l’objet d’un arbitrage métier ou d’un échange avec l’éditeur, sans supposer qu’une modification technique sera toujours possible.
La revue se termine par un plan d’action attribuant un responsable et une échéance à chaque correction retenue. Certaines décisions peuvent concerner les habilitations lorsque les droits accordés ne correspondent plus aux responsabilités réelles, sous réserve de conserver les exigences de sécurité définies avant l’ouverture.
Le bilan doit également vérifier que les dispositifs temporaires de migration ou de support ont été clôturés lorsqu’ils ne sont plus nécessaires. Leur maintien sans justification peut masquer des problèmes d’organisation et générer une charge de travail récurrente.
Les résultats de cette revue doivent nourrir les prochains projets. Ils montrent quels processus ont réellement évolué, quelles ressources d’accompagnement sont nécessaires et comment mieux préserver l’activité lors d’une transformation ultérieure.
À retenir avant de généraliser le changement
- Le calendrier de déploiement doit être subordonné aux périodes critiques de l’entreprise, et non uniquement aux contraintes du projet informatique.
- La direction doit arbitrer explicitement les compromis entre rapidité de mise en service, capacité des équipes et niveau de risque acceptable.
- La continuité d’activité repose sur des engagements vérifiables et des solutions de repli encadrées, pas sur la promesse d’un changement sans aucune friction.
Comment conduire une transformation digitale sans perturber l’activité quotidienne ?
Pour conduire une transformation digitale sans désorganiser l’activité, une PME doit adapter son calendrier aux opérations critiques, répartir clairement les responsabilités et annoncer les conditions de fonctionnement pendant la transition. Il ne s’agit pas de supprimer toute perturbation, mais de limiter les interruptions évitables, de préparer les solutions de repli et de donner aux équipes des repères fiables.
La première décision concerne le calendrier. Les périodes de clôture comptable, les campagnes commerciales, les pics saisonniers et les échéances de facturation peuvent rendre certaines fenêtres de déploiement particulièrement risquées. Ces contraintes doivent être recensées auprès des responsables métier avant de fixer la date de bascule.
Une transformation progressive peut être préférable lorsque plusieurs processus sont interdépendants ou lorsque les équipes disposent de peu de capacité pour absorber un changement simultané. À l’inverse, une coexistence trop longue des anciens et des nouveaux outils peut créer davantage de difficultés qu’une transition courte et préparée.
Il faut donc distinguer les frictions inhérentes au changement des perturbations évitables. Le temps consacré à découvrir une nouvelle interface ou à apprendre une procédure modifiée peut être anticipé dans la charge de travail. En revanche, l’absence d’information, la double saisie non planifiée ou l’impossibilité de contacter un référent résultent de défauts d’organisation qui peuvent être corrigés en amont.
La direction et les référents internes interviennent à deux niveaux complémentaires. La direction décide des priorités, valide les moyens mobilisés et accepte, si nécessaire, une baisse temporaire de productivité explicitement encadrée. Les référents traduisent ces décisions en accompagnement concret et signalent rapidement les difficultés rencontrées sur le terrain.
Leur disponibilité doit être anticipée. Un référent chargé d’assister ses collègues tout en conservant intégralement ses objectifs habituels risque de ne pas pouvoir intervenir lorsque plusieurs salariés rencontrent simultanément des blocages.
Les engagements opérationnels doivent être annoncés avant l’ouverture : plages d’assistance, modalités de signalement, processus devant rester disponibles, procédures en cas d’incident critique et personnes habilitées à décider d’une mesure transitoire.
La préparation de la continuité doit aussi prendre en compte la récupération des données et la restauration des services. Les recommandations de l’ANSSI sur la sauvegarde des systèmes d’information préconisent notamment de définir les pertes de données et les interruptions maximales admissibles, ainsi que de documenter et tester régulièrement les procédures de restauration.
Ces recommandations concernent la sauvegarde et la reprise des systèmes d’information. Elles ne constituent pas à elles seules une méthode de conduite du changement, mais apportent des exigences techniques utiles pour préparer les situations où la plateforme ne serait plus disponible.
À titre d’exemple hypothétique, une PME pourrait décider de reporter la bascule de son système de facturation après une clôture mensuelle particulièrement chargée. Elle réserverait ensuite une période de lancement avec des référents disponibles, une assistance renforcée et une procédure de traitement temporaire des opérations bloquées. Ce scénario illustre un arbitrage possible, à adapter aux contraintes réelles de l’entreprise.
La qualité du pilotage se mesure finalement à la capacité de l’organisation à poursuivre ses tâches indispensables, à détecter les écarts et à les corriger sans multiplier durablement les procédures parallèles.
La prochaine étape consiste à réunir la direction, les référents métier et le responsable technique pour valider les processus critiques, le calendrier de bascule, les critères de go/no-go et le dispositif de support. Ce cadrage commun permet de transformer le projet informatique en déploiement opérationnel piloté, avec des responsabilités et des conditions de continuité explicites.
Qui doit autoriser la mise en production d’un logiciel de gestion ?
La décision doit appartenir à un responsable clairement désigné, disposant de la légitimité nécessaire pour arbitrer les risques opérationnels. Il s’appuie sur les résultats de recette, les anomalies restantes, l’avis des référents métier et les conditions de continuité. L’équipe technique confirme la disponibilité du système, mais ne doit pas décider seule de son acceptabilité pour les opérations quotidiennes.
Peut-on ouvrir un nouveau logiciel si certaines anomalies ne sont pas corrigées ?
Une ouverture avec réserves peut être envisagée lorsque les anomalies restantes ne compromettent pas les opérations indispensables, la sécurité ou la fiabilité des données. Chaque anomalie acceptée doit avoir un impact connu, un responsable et un traitement prévu. Une anomalie bloquante sans solution de contournement validée doit conduire à réexaminer la décision de mise en production.
Faut-il conserver l’ancien logiciel après la migration ?
Sa conservation dépend des besoins de consultation historique, des obligations de conservation applicables aux documents et des modalités de récupération des données. Il faut distinguer un ancien système maintenu en lecture seule d’un logiciel encore utilisé pour modifier les opérations courantes. Toute coexistence active doit être limitée et organisée pour éviter des données contradictoires.
Quels documents conserver après le déploiement d’une plateforme ?
Le dossier de clôture peut regrouper les scénarios et résultats de recette, le procès-verbal de mise en production, les anomalies acceptées, la matrice des habilitations, les procédures de sauvegarde et de reprise, le journal des incidents ainsi que les décisions prises après la revue des usages. Ces documents facilitent la maintenance, les contrôles ultérieurs et les évolutions de la plateforme. Leur conservation doit respecter les règles internes de sécurité et de gestion documentaire.
Comment vérifier que la PME peut fonctionner en cas d’indisponibilité du nouveau système ?
La vérification repose sur des scénarios d’interruption adaptés aux opérations critiques : indisponibilité de l’application, perte de connectivité, corruption de données ou impossibilité d’accéder à un module essentiel. Pour chaque scénario, la PME doit identifier les activités à maintenir, les personnes responsables, les procédures temporaires et les conditions de reprise. Les sauvegardes et restaurations doivent faire l’objet de tests adaptés aux risques identifiés.