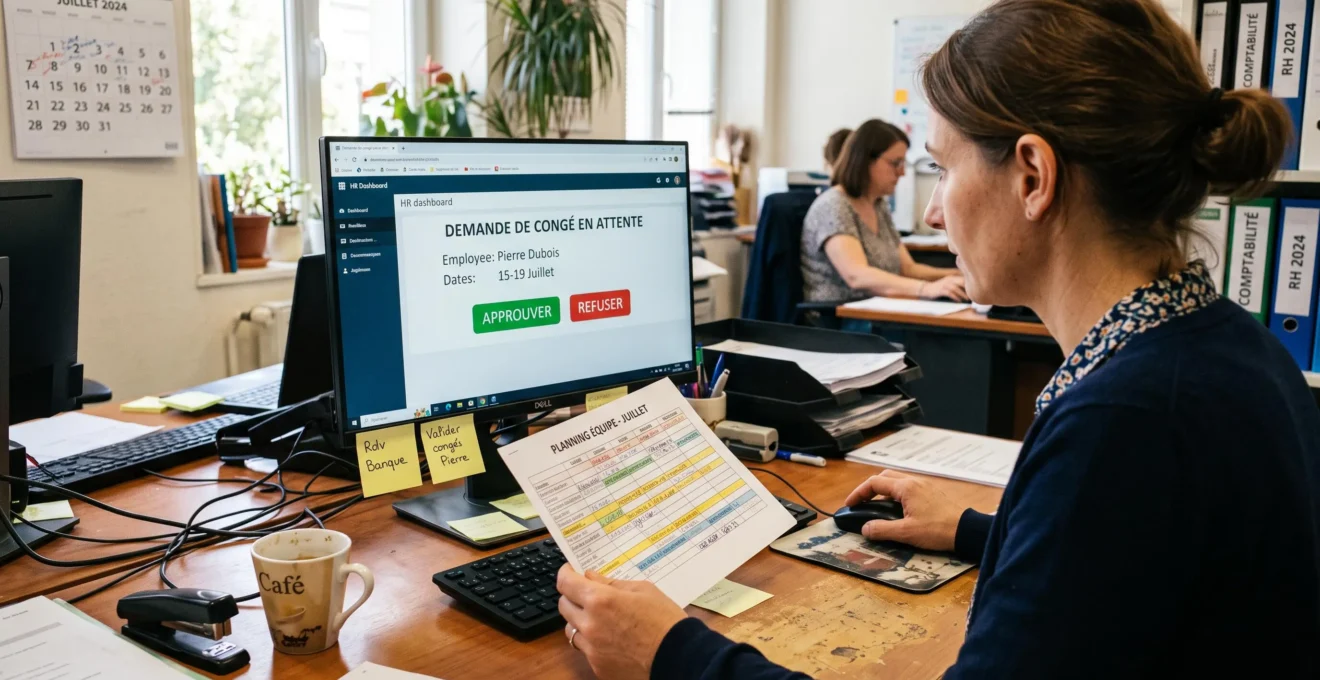
Une facture recopiée dans deux logiciels, une demande de congés transmise par e-mail, un fichier client mis à jour manuellement : ces opérations répétitives mobilisent les équipes d’une PME sans nécessairement apporter de valeur. Leur automatisation peut réduire les ressaisies et accélérer la circulation des informations. Mais supprimer les interventions humaines sans distinguer les contrôles des décisions expose l’entreprise à d’autres difficultés.
Le véritable enjeu consiste à automatiser l’exécution sans automatiser aveuglément les décisions. Un logiciel peut vérifier la présence d’une information, rapprocher des données ou préparer une demande. Il ne doit pas pour autant autoriser seul une dépense importante, modifier une règle RH ou valider une situation nécessitant un arbitrage.
Une automatisation maîtrisée repose sur quatre éléments : des données fiables, des responsabilités définies, des validations proportionnées aux risques et un historique exploitable. Cette approche permet au responsable des opérations de supprimer des manipulations manuelles tout en conservant la capacité de comprendre, corriger et, si nécessaire, interrompre chaque processus.
Automatisation des processus internes : les points essentiels
- Automatiser d’abord les transferts et les vérifications répétitives, après avoir identifié les erreurs qu’ils provoquent.
- Conserver une validation humaine pour les opérations sensibles, avec des habilitations et des seuils définis.
- Documenter les règles, tracer les opérations et réviser les scénarios dès qu’une procédure évolue.
- Pourquoi les copier-coller entre applications augmentent-ils les erreurs administratives ?
- Comment automatiser les demandes de congés avec une validation humaine du responsable ?
- Quelles décisions financières ne faut-il pas confier entièrement à un automate ?
- Les risques des boucles automatiques entre deux logiciels connectés
- Quand faut-il réviser un scénario automatisé après un changement de procédure ?
- Comment définir les responsabilités de mise à jour dans un outil partagé ?
- Comment détecter et fusionner les doublons CRM sans perdre l’historique ?
- Comment organiser un environnement de travail numérique efficace en mode hybride ?
Pourquoi les copier-coller entre applications augmentent-ils les erreurs administratives ?
Les copier-coller entre applications augmentent les risques d’erreurs administratives parce qu’ils dissocient le transfert d’une donnée de son origine, de son actualisation et de son contrôle. Une information peut être mal copiée, devenir obsolète avant sa réutilisation ou être enregistrée plusieurs fois. Automatiser ces échanges permet de mieux les encadrer, à condition de prévoir des vérifications et une traçabilité.
Ces erreurs ne relèvent pas toutes du même problème. Les distinguer évite de connecter deux logiciels sans avoir compris ce qui doit être fiabilisé.
| Type d’erreur | Situation rencontrée | Automatisation adaptée |
|---|---|---|
| Erreur de transfert | Une référence est tronquée ou un montant est collé dans le mauvais champ. | Transfert structuré avec contrôle des champs et des formats. |
| Erreur de synchronisation | Une adresse est copiée alors qu’elle vient d’être modifiée dans l’application source. | Synchronisation depuis une source de référence avec détection des modifications. |
| Erreur de doublon | Un même client ou dossier est créé dans deux systèmes. | Recherche d’identifiants existants avant toute création. |
La difficulté concerne également la traçabilité. Un copier-coller isolé ne transporte généralement ni la justification de la donnée ni son historique de validation. Sans journalisation complémentaire, il devient difficile de reconstituer l’origine d’une modification ou de déterminer si elle avait été autorisée.
Pour les traitements concernés par les données personnelles, les recommandations de la CNIL sur la traçabilité des opérations préconisent notamment de pouvoir associer les opérations à leur auteur, leur date, leur heure et leur nature. Une automatisation doit préserver cette capacité d’identification, y compris lorsqu’un compte technique effectue le transfert.
Avant de choisir un outil, le responsable des opérations peut construire un tableau d’audit recensant les échanges manuels récurrents. Chaque ligne décrit le logiciel source, le logiciel destinataire, la fréquence, le responsable et les incidents déjà observés. Les transferts provoquant des erreurs importantes ou affectant des décisions critiques passent avant ceux qui sont simplement fastidieux.
Une fois ces échanges identifiés, un processus courant comme la gestion des congés permet de définir concrètement la frontière entre contrôles automatiques et décision humaine.
Comment automatiser les demandes de congés avec une validation humaine du responsable ?
Pour automatiser les demandes de congés sans supprimer le contrôle du responsable, le logiciel doit recueillir la demande, vérifier les règles applicables et préparer les informations nécessaires à la décision. Le manager conserve une étape de validation explicite avant l’enregistrement définitif et la transmission à la paie. Les refus, corrections et retraits doivent également être prévus.
Un circuit opérationnel peut suivre cinq étapes : le salarié saisit sa demande, le système vérifie les informations disponibles, le responsable examine le résultat, la décision est enregistrée puis les systèmes concernés sont actualisés.
Les vérifications automatiques portent notamment sur le solde de congés, les absences déjà planifiées et les éventuelles périodes de fermeture. Le logiciel doit toutefois distinguer un contrôle réussi d’une autorisation. Une demande techniquement conforme peut nécessiter un arbitrage sur l’organisation de l’équipe.
Deux niveaux d’automatisation sont envisageables. Dans un circuit à validation systématique, toutes les demandes sont soumises au responsable après vérification. Dans un fonctionnement par exception, les demandes satisfaisant des critères prédéfinis peuvent être acceptées automatiquement, tandis que les situations particulières sont transmises au manager.
Le choix dépend des règles internes et des risques. Si l’objectif est de conserver une validation humaine obligatoire pour chaque congé, le second modèle ne peut pas être appliqué à l’acceptation finale. Il peut néanmoins servir à automatiser le tri et à signaler les demandes qui nécessitent une attention particulière.
En France, le paramétrage doit respecter le cadre applicable à l’entreprise. La fiche officielle Service Public sur le refus des congés payés rappelle notamment le rôle des accords collectifs dans la fixation des dates et de l’ordre des départs. Elle précise également les conditions encadrant le refus et la modification des congés.
Pour les salariés du secteur privé concernés, la période de prise des congés doit notamment être communiquée au moins deux mois avant son ouverture. L’employeur ne peut en principe modifier les dates et l’ordre des départs moins d’un mois avant la date prévue, sauf circonstances exceptionnelles. Ces règles doivent être examinées avec les dispositions conventionnelles applicables avant tout paramétrage.
Enfin, la transmission à la paie mérite un contrôle spécifique. Un statut intermédiaire, tel que « validé, en attente de transmission », permet de traiter une erreur identifiée après la décision. L’outil doit aussi prévoir une procédure de rectification lorsqu’une information a déjà été transmise.
Cette logique de validation avant exécution devient encore plus importante lorsqu’une automatisation peut produire un engagement financier.
Quelles décisions financières ne faut-il pas confier entièrement à un automate ?
Les décisions financières engageant des montants importants, des bénéficiaires sensibles ou des obligations contractuelles ne devraient pas être entièrement confiées à un automate. Les rappels, classements comptables et rapprochements préparatoires peuvent être automatisés. En revanche, les paiements dépassant les seuils autorisés, les virements groupés et les engagements inhabituels doivent conserver une validation adaptée aux risques.
Le critère déterminant n’est pas seulement le montant. Il faut également examiner la réversibilité de l’opération, ses conséquences et la possibilité de détecter une anomalie avant son exécution.
| Opération | Rôle possible de l’automatisation | Contrôle à conserver |
|---|---|---|
| Relance de facture | Préparation et envoi selon des critères prédéfinis. | Contrôle des litiges et des dossiers exclus. |
| Catégorisation comptable | Proposition d’une catégorie selon les règles établies. | Vérification des opérations ambiguës. |
| Rapprochement bancaire | Association proposée entre écritures et mouvements. | Examen des écarts et validation selon la procédure comptable. |
| Paiement fournisseur sensible | Préparation de l’ordre et vérification des données. | Autorisation humaine avant exécution. |
| Virement de masse | Constitution et contrôle technique du fichier. | Validation des bénéficiaires, montants et habilitations. |
| Engagement contractuel | Préparation du dossier et circulation pour approbation. | Décision par une personne disposant de l’autorité nécessaire. |
La séparation des tâches constitue un garde-fou important. La personne qui prépare une opération financière ne devrait pas pouvoir en assurer seule toutes les étapes de validation et d’exécution lorsque les risques justifient un contrôle indépendant.
Le cadre de référence de la DGFiP sur le contrôle interne comptable décrit notamment la répartition des tâches entre plusieurs acteurs et la distinction des fonctions d’enregistrement et de validation. Ce document concerne les services de l’État : ses principes peuvent inspirer l’organisation d’une PME, mais ne constituent pas, à eux seuls, des obligations réglementaires générales applicables aux entreprises privées.
Concrètement, une PME peut définir une matrice de validation selon la nature et le montant des opérations. Un collaborateur prépare le paiement, un responsable habilité vérifie les informations, puis l’ordre est exécuté uniquement après autorisation. Les seuils doivent être déterminés par l’entreprise et cohérents avec ses délégations de pouvoir et ses mandats bancaires.
Les signatures électroniques et les procurations bancaires ne doivent pas devenir des moyens de contourner cette organisation. Le compte ou le dispositif utilisé par l’automatisation ne doit disposer que des permissions nécessaires, sans bénéficier implicitement de pouvoirs plus larges que ceux autorisés.
Un contrôle périodique des bénéficiaires, des seuils, des comptes techniques et des règles de classement complète le dispositif. Il est particulièrement utile après un changement de banque, de logiciel ou de responsable financier.
Ces validations ne suffisent toutefois pas si les logiciels connectés échangent des données erronées ou s’envoient mutuellement des modifications incontrôlées.
Les risques des boucles automatiques entre deux logiciels connectés
Connecter deux logiciels ne garantit pas que leurs informations resteront cohérentes. Lorsque chacun peut modifier les mêmes champs, plusieurs dysfonctionnements apparaissent : une boucle de mises à jour, une erreur propagée à plusieurs applications ou l’écrasement d’une correction récente.
Une boucle automatique peut se produire lorsqu’un premier logiciel modifie une donnée puis transmet cette modification au second, qui réécrit à son tour la valeur dans le premier. Si chaque écriture déclenche une nouvelle synchronisation, les échanges se répètent inutilement, voire indéfiniment en l’absence de protection.
La propagation d’erreur suit un mécanisme différent. Une information incorrecte, saisie dans un système et considérée comme fiable, est distribuée aux autres applications connectées. Plus la synchronisation est rapide, moins les équipes disposent de temps pour identifier l’anomalie avant sa diffusion.
Enfin, l’écrasement intervient lorsque deux outils enregistrent des modifications concurrentes. Par exemple, un commercial corrige une adresse dans le CRM, mais une synchronisation ultérieure rétablit une ancienne version provenant d’un logiciel de facturation.
La prévention commence par la désignation d’un système maître pour chaque type de donnée. Le CRM peut, par exemple, être la référence pour les coordonnées clients, tandis que le logiciel comptable reste responsable des écritures. Cette répartition doit être définie champ par champ lorsque plusieurs systèmes manipulent un même dossier.
Il faut ensuite établir une règle d’arbitrage : si deux valeurs diffèrent, laquelle conserve-t-on ? Une date de modification plus récente n’est pas toujours un critère suffisant, notamment lorsqu’une application dispose d’une autorité fonctionnelle supérieure sur le champ concerné.
Des mécanismes techniques complètent cette gouvernance : identification de l’origine des modifications, prévention des écritures répétées, limitation des tentatives de synchronisation, alertes sur les anomalies et journal des opérations. Les notifications peuvent être regroupées selon leur criticité pour éviter de submerger les responsables.
Avant la mise en service, quelques enregistrements fictifs permettent de tester les champs vides, les caractères spéciaux, les corrections simultanées et les conflits de valeurs. Les résultats doivent être consignés et les anomalies corrigées avant de connecter l’ensemble des données de production.
Checklist : sécuriser une connexion entre deux logiciels
- Inventorier les champs échangés et produire un tableau des flux avec leur sens de circulation.
- Désigner le système maître pour chaque champ et formaliser une matrice d’autorité des données.
- Définir les règles de conflit, les événements déclencheurs et les mécanismes anti-boucle dans une fiche de paramétrage.
- Tester les cas limites sur des données fictives et conserver un compte rendu des résultats.
- Attribuer un responsable de surveillance et produire une procédure d’alerte, de suspension et de reprise.
Une connexion stable au moment de son lancement peut néanmoins devenir inadaptée lorsque les procédures de l’entreprise changent.
Quand faut-il réviser un scénario automatisé après un changement de procédure ?
Un scénario automatisé doit être révisé dès qu’une modification de procédure affecte ses règles, ses responsables, ses données ou ses validations. Un changement de logiciel, de seuil financier, de convention collective ou de circuit d’approbation peut rendre le scénario obsolète même s’il continue techniquement de fonctionner. La révision doit donc accompagner le changement organisationnel, et non attendre un incident.
Deux types de défaillances doivent être distingués. L’échec visible provoque une interruption, une erreur technique ou une notification. L’échec silencieux est plus difficile à détecter : l’automatisation poursuit ses opérations, mais applique des conditions qui ne correspondent plus à la procédure officielle.
Imaginons un scénario pédagogique : une PME décide qu’une nouvelle catégorie d’achats nécessite désormais l’accord du responsable financier. Si le workflow conserve l’ancien circuit, les demandes continuent d’être traitées normalement, sans passer par cette approbation. L’absence d’erreur technique masque alors un défaut de contrôle.
Pour éviter cette situation, le responsable des opérations peut tenir un registre des automatismes comprenant leur finalité, leur propriétaire, les règles appliquées, les logiciels concernés et la date de leur dernière validation. Les événements suivants doivent déclencher un examen :
- Modification d’une convention collective ou d’une procédure RH.
- Migration ou évolution importante d’un logiciel.
- Ajout, suppression ou changement d’une étape d’approbation.
- Révision des seuils et des habilitations financières.
- Départ ou remplacement d’un responsable désigné.
Une revue périodique complète ces révisions déclenchées par événement. Elle consiste à comparer la règle automatisée à la procédure réellement appliquée, tester les scénarios critiques et confirmer que les personnes habilitées sont toujours les bonnes.
Chaque changement doit être documenté : ancienne règle, nouvelle règle, raison, personne ayant effectué la modification et personne l’ayant validée. Cette documentation évite qu’une correction technique passe inaperçue ou supprime un contrôle métier.
Lorsqu’un scénario présente un risque immédiat, la suspension contrôlée est préférable à une modification précipitée. Il faut prévoir une solution manuelle temporaire, corriger le paramétrage, effectuer les tests nécessaires puis autoriser sa remise en service.
Cette révision dépend aussi de la clarté des responsabilités. Sans propriétaire identifié pour les données et les validations, personne ne peut garantir que le scénario suit encore la bonne procédure.
Comment définir les responsabilités de mise à jour dans un outil partagé ?
Pour définir les responsabilités dans un outil partagé, il faut attribuer un propriétaire à chaque catégorie de données, distinguer les personnes autorisées à modifier les informations de celles qui peuvent les valider et limiter les droits de consultation selon les besoins. Cette organisation évite que plusieurs collaborateurs interviennent sans coordination sur des données essentielles.
La responsabilité doit être définie par type d’information plutôt que dépendre uniquement de l’identité d’un collaborateur. Les coordonnées clients peuvent relever de l’équipe commerciale, les tarifs du service chargé de la politique commerciale et les statuts de dossiers du service opérationnel concerné.
Une matrice simple distingue trois rôles : le propriétaire, responsable de la qualité et des règles de mise à jour ; les contributeurs, autorisés à proposer ou effectuer certaines modifications ; et les lecteurs, qui consultent sans modifier.
| Type de donnée | Propriétaire fonctionnel | Contributeurs et validation |
|---|---|---|
| Coordonnées clients | Responsable commercial | Commerciaux autorisés ; contrôle des changements sensibles. |
| Tarifs | Responsable de la politique tarifaire | Contributeurs désignés ; approbation avant publication. |
| Statuts de dossier | Responsable des opérations | Collaborateurs chargés du traitement. |
| Contacts fournisseurs | Responsable du processus achats | Contributeurs habilités ; vérification renforcée des informations bancaires. |
Cette matrice doit être traduite dans les droits de l’application. Un collaborateur peut être autorisé à préparer une modification sans pouvoir la publier ou la valider. La séparation est particulièrement importante lorsqu’une donnée déclenche ensuite une commande, un paiement ou une notification externe.
La CNIL recommande, dans sa fiche sur la gestion des habilitations, de séparer les tâches et les domaines de responsabilité, de faire valider les demandes d’accès et de supprimer les permissions devenues inutiles. Elle préconise également une revue régulière des droits, au minimum annuelle.
Quand plusieurs services utilisent une donnée sans propriétaire évident, sa responsabilité peut être confiée au service qui l’exploite le plus régulièrement, sous réserve de disposer des compétences et de l’autorité nécessaires. Une vérification croisée périodique évite que cette attribution isole l’information des autres utilisateurs.
Enfin, les arrivées, changements de poste et départs doivent déclencher une mise à jour des permissions. Un compte oublié ou une autorisation conservée après une mobilité interne affaiblit les contrôles, même lorsque les workflows sont correctement configurés.
Des responsabilités clairement définies facilitent également le traitement des anomalies de qualité, notamment les doublons qui s’accumulent dans les logiciels de gestion commerciale.
Comment détecter et fusionner les doublons CRM sans perdre l’historique ?
Pour détecter et fusionner des doublons CRM sans perdre l’historique, il faut comparer plusieurs identifiants, distinguer les correspondances certaines des cas ambigus et vérifier les données liées avant chaque fusion. La fiche conservée doit récupérer les échanges, documents et transactions pertinents. Une sauvegarde et un contrôle après fusion sont indispensables lorsque l’opération est difficilement réversible.
La détection commence par les identifiants les plus discriminants. Pour un contact, l’adresse e-mail peut fournir un indice fort, sans constituer une preuve absolue d’identité : certaines adresses sont partagées ou réattribuées. Pour une entreprise, le numéro SIRET permet de comparer des établissements, tandis que d’autres identifiants peuvent être nécessaires pour rapprocher des entités juridiques.
Les recherches sur le nom, le prénom et le code postal complètent ces contrôles. Une comparaison portant uniquement sur le nom risque de regrouper des personnes différentes ou de manquer des variantes orthographiques d’un même contact.
Il convient ensuite de distinguer deux niveaux de traitement :
- Doublons fortement concordants : plusieurs identifiants cohérents permettent d’envisager une fusion automatisée sous conditions, après contrôle des conflits et des dépendances.
- Doublons probables : des similitudes existent, mais une validation humaine reste nécessaire pour confirmer l’identité et sélectionner les données à conserver.
Même lorsqu’un identifiant est identique, une vérification des fiches liées demeure nécessaire. Deux établissements appartenant à une même organisation, par exemple, ne doivent pas être fusionnés uniquement parce que certaines coordonnées sont communes.
Avant toute opération, la PME doit définir la fiche maître. Celle-ci peut être choisie selon son ancienneté, la richesse de son historique ou son rôle dans les intégrations existantes. Le critère retenu doit être stable et documenté.
La vérification porte ensuite sur les e-mails, appels, devis, commandes, transactions, pièces jointes, notes internes et références utilisées par d’autres applications. Certaines solutions CRM conservent ces associations automatiquement ; d’autres présentent des limites qu’il faut tester avant un nettoyage massif.
Un export de sauvegarde ou un mécanisme de restauration doit être disponible lorsque les capacités du logiciel le permettent. Après fusion, le responsable vérifie que les éléments attendus restent accessibles et qu’aucune relation essentielle n’a été perdue.
La prévention est tout aussi importante. Une alerte lors de la création d’un contact, fondée sur les identifiants disponibles, permet de proposer une fiche existante avant d’enregistrer un nouvel élément. Les cas incertains sont soumis à un utilisateur plutôt que fusionnés automatiquement.
Cette démarche suppose enfin un environnement numérique lisible : les collaborateurs doivent savoir où se trouvent les données de référence, comment signaler une anomalie et quel canal utiliser pour obtenir une validation.
À retenir avant de généraliser les automatisations
- Une automatisation fiable dépend d’une information de référence clairement localisée et d’un responsable identifié.
- Les décisions critiques doivent rester accessibles à un contrôle humain documenté, quel que soit le lieu de travail.
- La multiplication des logiciels ne doit pas entraîner une multiplication des versions, des droits d’accès et des circuits d’approbation.
Comment organiser un environnement de travail numérique efficace en mode hybride ?
Un environnement numérique efficace en mode hybride repose sur une répartition claire des usages, un espace documentaire de référence et des circuits de validation identiques au bureau et à distance. Chaque collaborateur doit savoir où consulter une procédure, modifier une information et approuver une décision. Les validations sensibles doivent rester enregistrées dans les outils prévus à cet effet.
La première règle consiste à associer un canal à un usage principal. La messagerie instantanée peut servir aux échanges rapides, l’espace documentaire à la conservation des procédures et un outil métier aux demandes nécessitant une approbation formelle.
Cette distinction évite qu’une décision importante soit prise oralement, confirmée dans une conversation de groupe puis enregistrée différemment dans un autre logiciel. L’objectif n’est pas de supprimer toute souplesse, mais de définir quel système fait foi en cas de divergence.
Les procédures d’automatisation doivent être conservées dans un espace centralisé accessible aux personnes concernées. Pour chaque workflow, la documentation précise son objectif, son déclencheur, ses règles, les responsables de validation et les modalités de correction.
En mode hybride, les décisions prises à distance doivent disposer des mêmes garanties que celles prises dans les locaux. Une approbation critique doit permettre de retrouver l’identité du valideur, la date, la décision et, si nécessaire, les éléments examinés. Une conversation informelle peut préparer cette décision, mais ne devrait pas remplacer sa validation officielle.
Les décisions non critiques peuvent suivre un circuit plus léger, défini par l’organisation. Il reste essentiel de ne pas confondre la rapidité d’un échange avec la preuve d’une autorisation.
Une revue trimestrielle ou semestrielle de l’environnement, choisie selon les risques et le rythme des changements, permet de vérifier les outils utilisés, les accès, les canaux devenus redondants et les workflows dont la documentation n’est plus à jour. Elle peut compléter la revue formelle des habilitations.
Le responsable des opérations peut mesurer les progrès à partir d’indicateurs directement observables : nombre de ressaisies, demandes en attente d’approbation, anomalies de synchronisation, corrections après validation et scénarios sans propriétaire identifié. Ces mesures servent à améliorer les processus, sans supposer qu’une augmentation du nombre d’automatisations constitue en soi un résultat positif.
La prochaine étape consiste à sélectionner un processus récurrent, en documenter les règles et les responsabilités, puis tester son automatisation sur un périmètre limité. L’extension à d’autres équipes ne devrait intervenir qu’après vérification des données, des validations et des possibilités de retour arrière.
Faut-il disposer d’un logiciel unique pour automatiser les processus d’une PME ?
Non. Plusieurs logiciels spécialisés peuvent fonctionner ensemble si leurs responsabilités sont clairement définies. Il faut connaître le système de référence pour chaque donnée, prévoir des règles de synchronisation et conserver des journaux exploitables. Centraliser les procédures et les validations ne signifie pas nécessairement centraliser toutes les fonctions dans une seule application.
Comment savoir si une automatisation doit obligatoirement être validée par un humain ?
Il faut examiner les conséquences d’une erreur, la réversibilité de l’opération, les habilitations et les règles applicables. Les opérations présentant un risque financier, contractuel, juridique ou organisationnel important justifient généralement une validation humaine. Les contrôles techniques peuvent être automatisés sans supprimer l’approbation finale.
Que faire lorsqu’un workflow automatisé cesse de fonctionner ?
Il convient d’identifier les opérations affectées, de suspendre le scénario si sa poursuite présente un risque, puis de vérifier les données déjà traitées. Une procédure manuelle temporaire peut maintenir l’activité. Après correction, le workflow doit être testé et sa remise en service validée par son responsable.
Un compte technique peut-il remplacer l’identité d’un collaborateur dans un journal d’activité ?
Un compte technique peut exécuter une opération automatisée, mais son utilisation ne doit pas faire disparaître la possibilité d’identifier l’origine et le contexte de l’action. Lorsque la traçabilité d’une décision humaine est nécessaire, le système doit conserver le lien entre la demande, le valideur, l’exécution technique et les événements correspondants. Les recommandations de la CNIL sur la journalisation constituent un cadre utile pour les traitements concernés.
Comment mesurer le succès d’un premier projet d’automatisation ?
Il est préférable de comparer les résultats avant et après la mise en service : temps consacré aux ressaisies, erreurs détectées, délais de validation et interventions correctives. Le suivi doit également vérifier que les opérations sensibles restent correctement autorisées et traçables. Un processus plus rapide n’est pas une amélioration suffisante s’il affaiblit les contrôles.